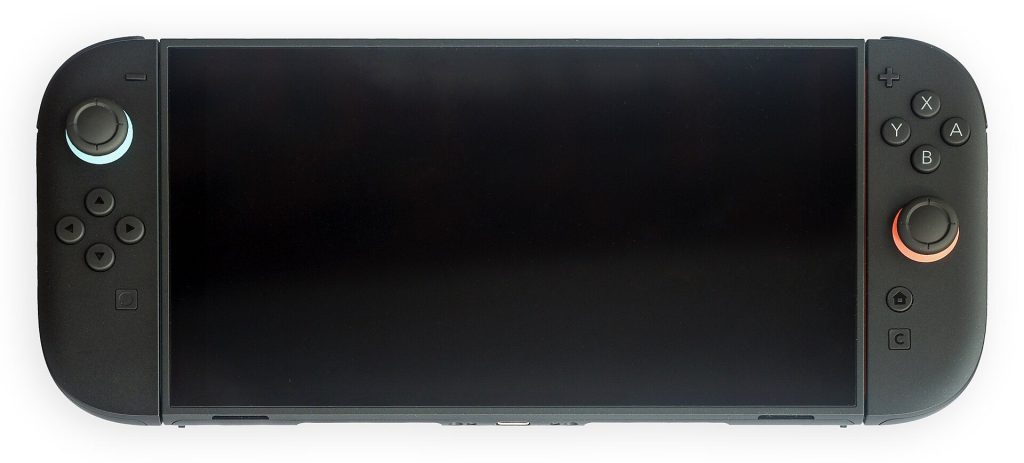
El investigador de seguridad Sammy Hajhamid, conocido como Pepsipu, ha publicado ns2jb, el primer jailbreak basado puramente en software para Nintendo Switch 2. La herramienta funciona sobre el firmware 23.0.1 y no requiere soldaduras ni chips físicos, permitiendo ejecutar código nativo en determinados módulos del sistema.
De un vistazo
- Tipo: Jailbreak por software
- Firmware: 23.0.1
- Estado: Tethered no permanente
- Demostración: Mario Kart World
Cómo funciona y qué limitaciones tiene
Para poner en marcha el exploit, ns2jb aprovecha la retrocompatibilidad con la primera Switch a través del título SmileBASIC. Un fallo de desbordamiento de enteros de 32 bits en sus matrices de datos permite manipular la memoria del sistema. A partir de ahí, el ataque explota otra vulnerabilidad en el módulo encargado del sistema de archivos para lograr lectura y escritura de datos. Para demostrar su viabilidad práctica, el desarrollador modificó el juego Mario Kart World introduciendo personajes no oficiales como Peter Griffin o Hatsune Miku.
Sin embargo, la herramienta cuenta con límites estrictos: se trata de un exploit tethered que desaparece de la memoria al reiniciar la máquina, requiere reactivarse tras cada encendido, no da acceso completo al kernel y no instala ningún firmware personalizado permanente.
Qué significa en España
Nintendo no se ha pronunciado de forma oficial sobre el exploit ni ha tomado medidas en la eShop europea respecto a SmileBASIC. Por ahora no existe ningún firmware personalizado instalable ni peligro para los usuarios que mantengan la consola con su software oficial.
Al ser un exploit tethered, cualquier reinicio borra el acceso de la memoria y la consola regresa a su estado original sin cambios permanentes.
Todavía no hay cartas. Estrena el buzón: ¿qué te ha parecido? ¿Con qué consola juegas? Leemos todas.